Cyber Risk
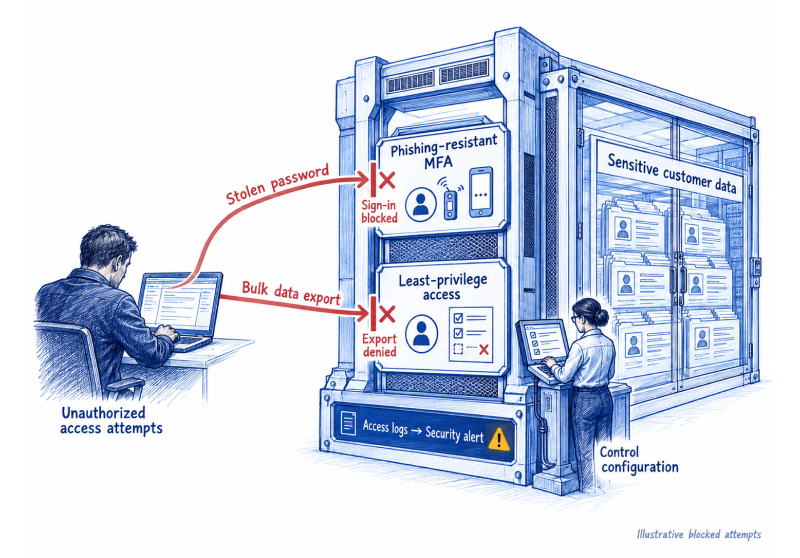
Data Breach Prevention: Build Controls That Protect Data Before Attackers Arrive

Categories: Compliance, Cyber Risk, Cybersecurity
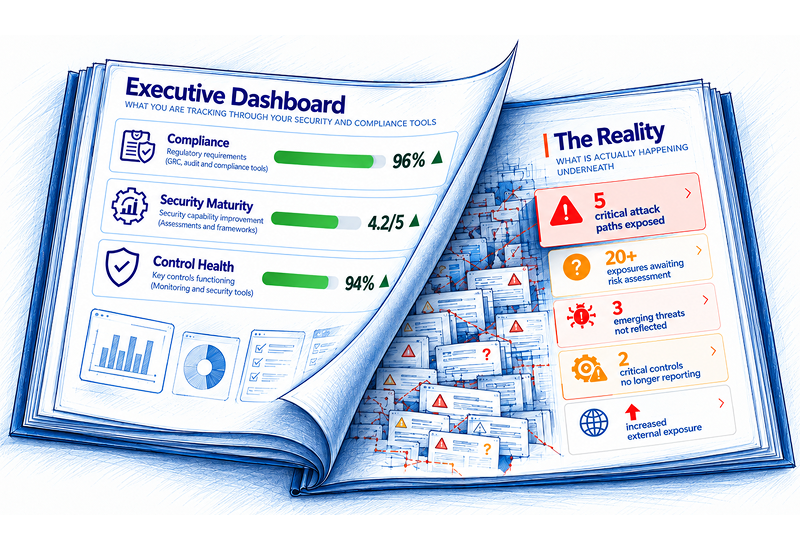
Why Green Security Dashboards Don’t Mean Lower Risk

Categories: Cyber Risk
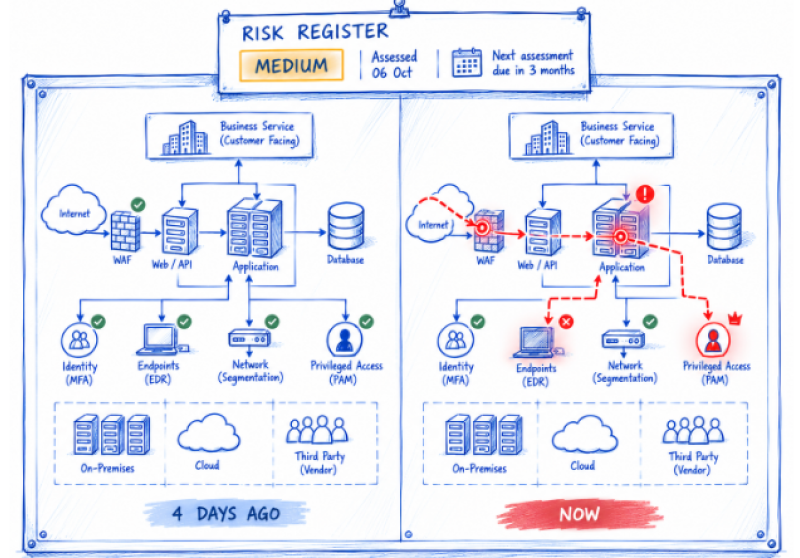
Dynamic Risk Assessment: Keep Cyber Risk Decisions Current as Conditions Change

Categories: Cyber Risk
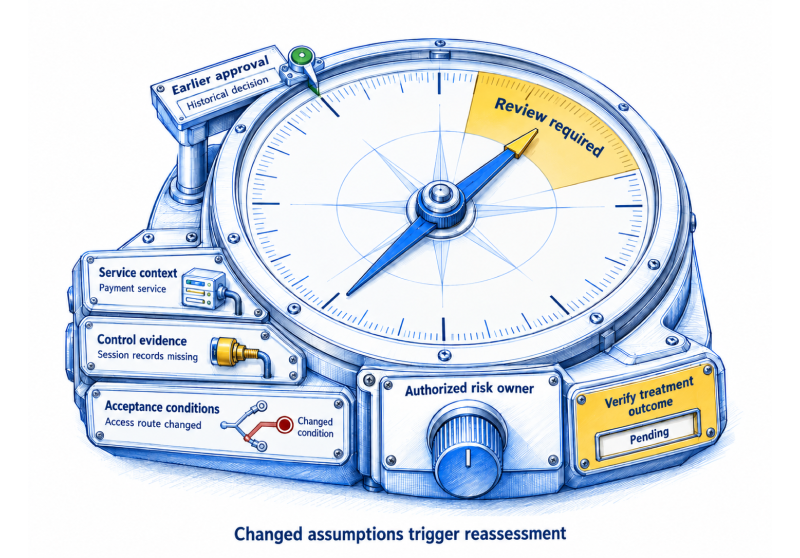
Enterprise GRC in 2026: Connect Cyber Risk, Evidence and Accountable Decisions

Categories: Cyber Risk, ISO 27001
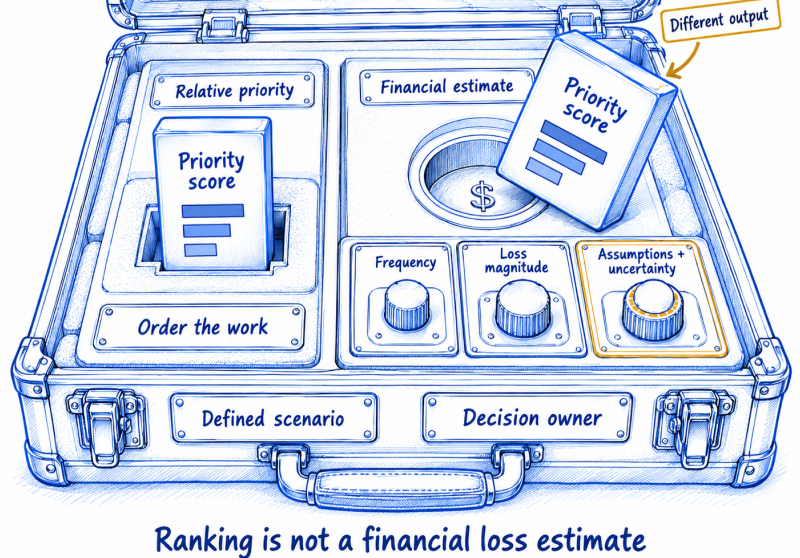
Cyber Risk Calculation Methods: Match the Output to the Decision
Categories: Cyber Risk, Risk Management
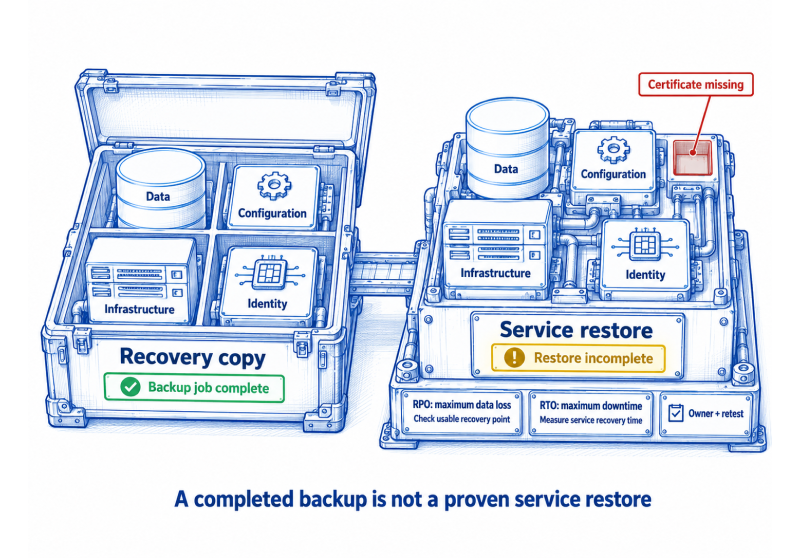
Backup Checklist in 2026: Verify Recovery for Security and Compliance Teams
Categories: Compliance, Cyber Risk, Risk Management
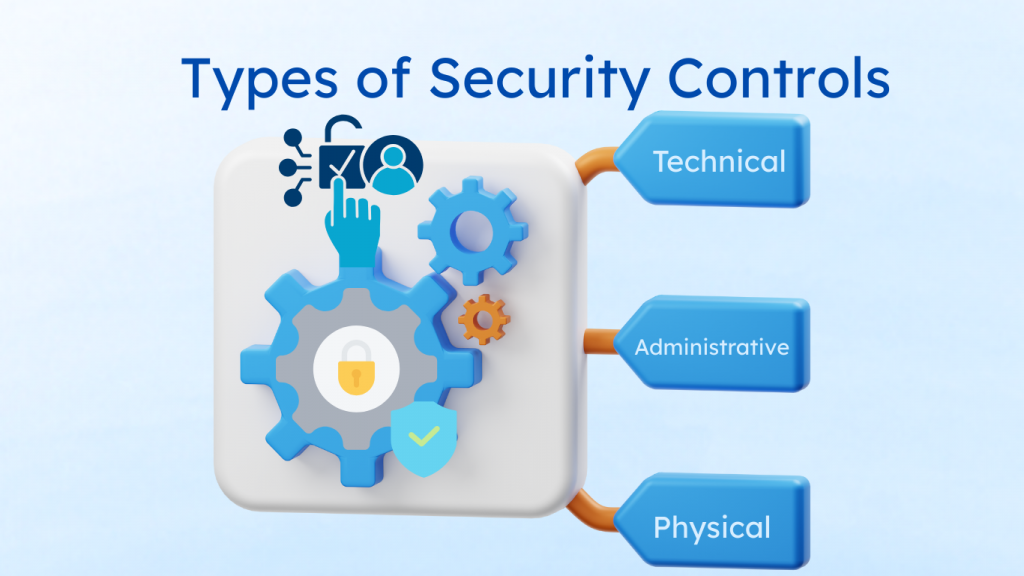
Understanding the Different Types of Security Controls (and Why They Matter)

Categories: Cyber Risk
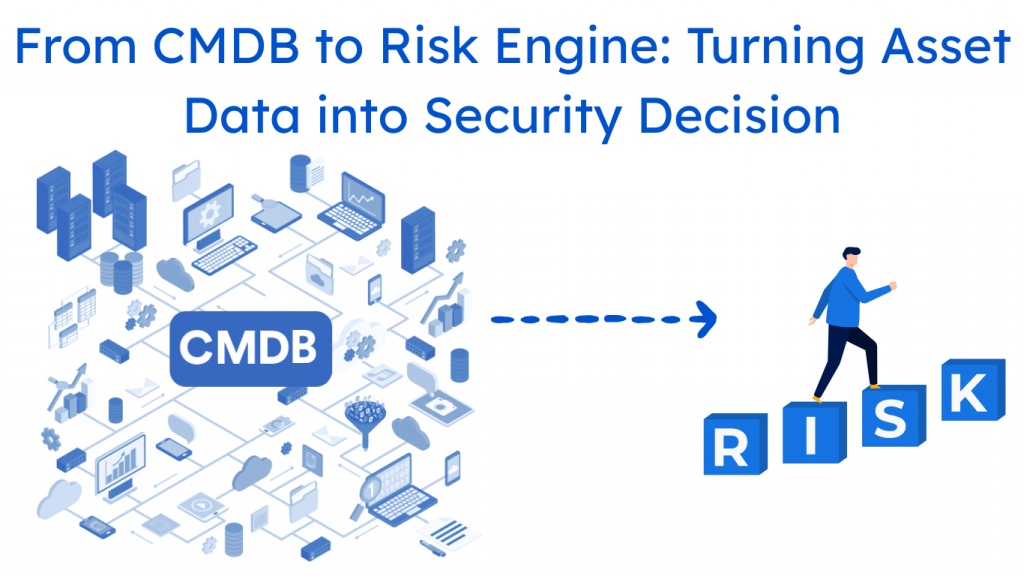
From CMDB to Risk Engine: Turning Asset Data into Security Decision
Categories: Cyber Risk
A Complete Guide to Third-Party Security Assessment
Categories: Cyber Risk
Is Your Security Stack Missing True Visibility?
Categories: Cyber Risk
Combating Alert Fatigue for SOC Teams with Impact-Based Risk Prioritization
Categories: Cyber Risk
Are You Boardroom-Ready? A CISO’s Guide to Cyber Risk Quantification and Security Maturity Assessment
Categories: Cyber Risk
Designing a Comprehensive Risk Mitigation Strategy: From Assessment to Action
Categories: Cyber Risk
Cyber Risk in Banking: Evolving Threats and Adaptive Risk Management
Categories: Cyber Risk
Cyber Risk Management Goals for a Zero-Trust World
Categories: Cyber Risk
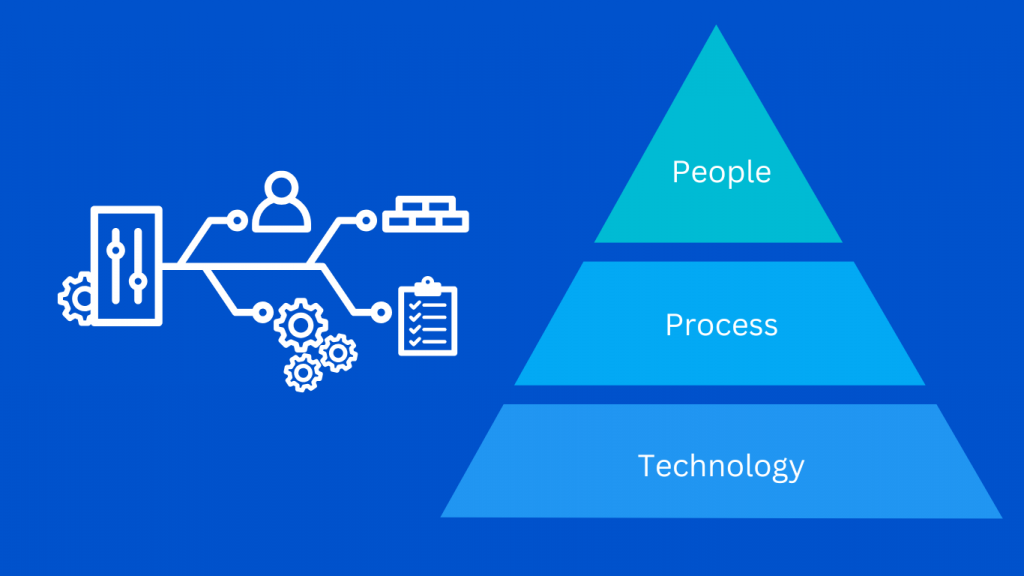
Building a Risk-Aware Culture: The Human Element in Security
Categories: Cyber Risk
Quantifying Cyber Threats: Advanced Techniques for Risk Identification
Categories: Cyber Risk
Top 10 Vulnerability Management Metrics you need to be tracking
Categories: Cyber Risk