Uncategorized
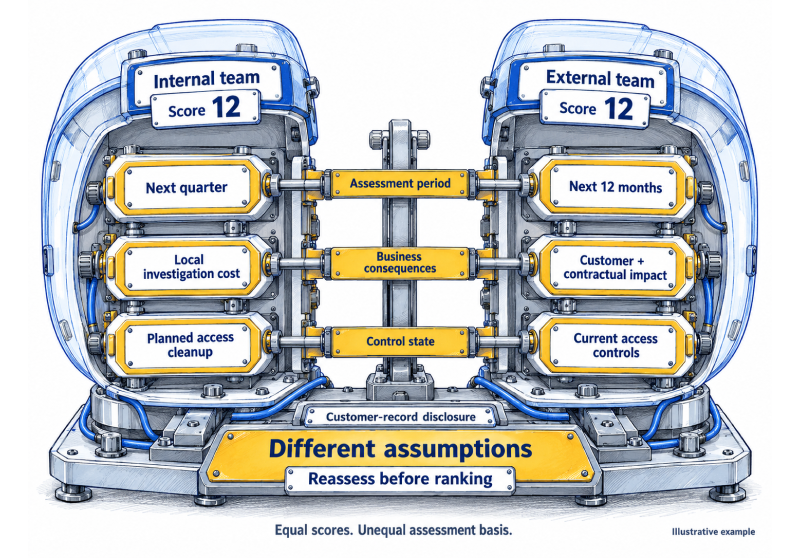
Risk Scoring in 2026: Make Internal and External Risks Comparable Across Teams

Categories: Uncategorized
CERT-In’s 12-Hour Remediation Window: Why Faster Patching Is Not Enough

Categories: Uncategorized
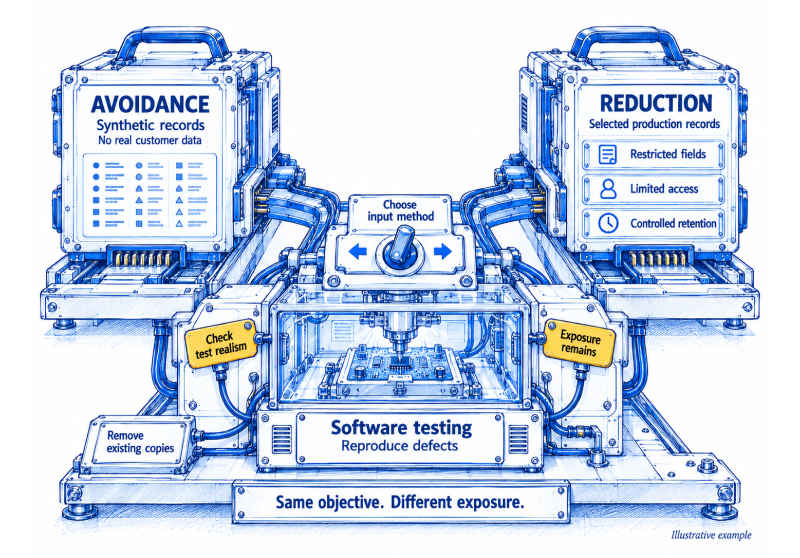
Risk Avoidance vs Risk Reduction in 2026: Choosing the Right Business Response

Categories: Uncategorized
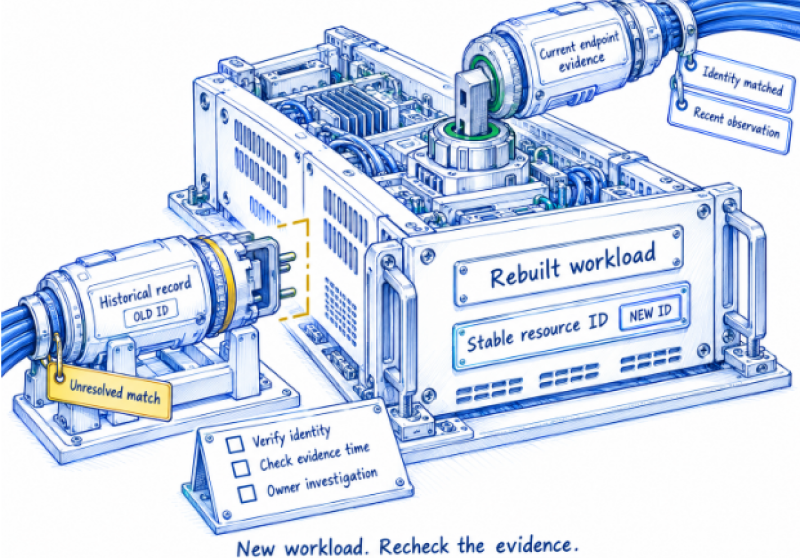
CAASM: Make Asset Visibility Useful for Security Decisions and Responses
Categories: Uncategorized
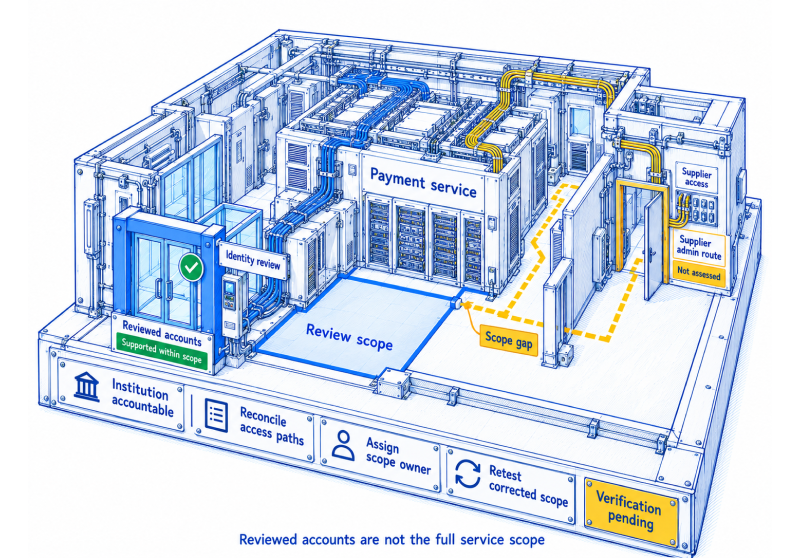
Financial Services Compliance: Can Your Evidence Support the Decision?
Categories: Uncategorized
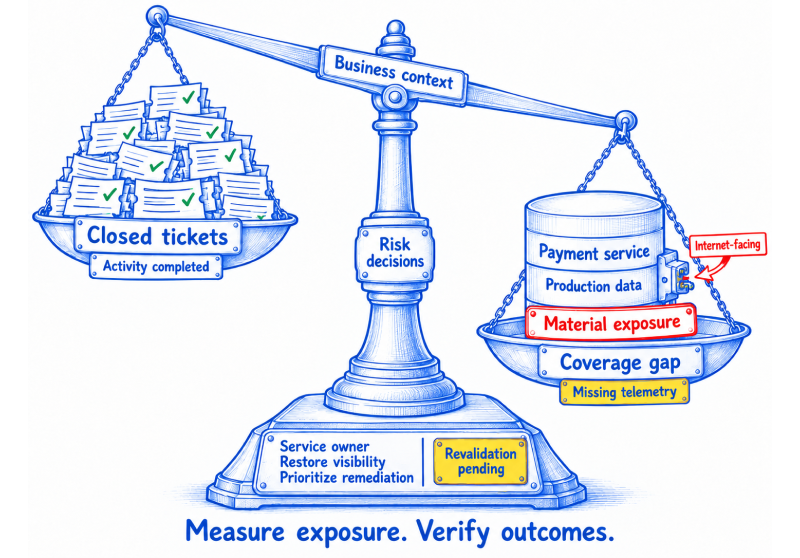
Cybersecurity Metrics in 2026: Link Control Evidence to Better Risk Decisions
Categories: Uncategorized
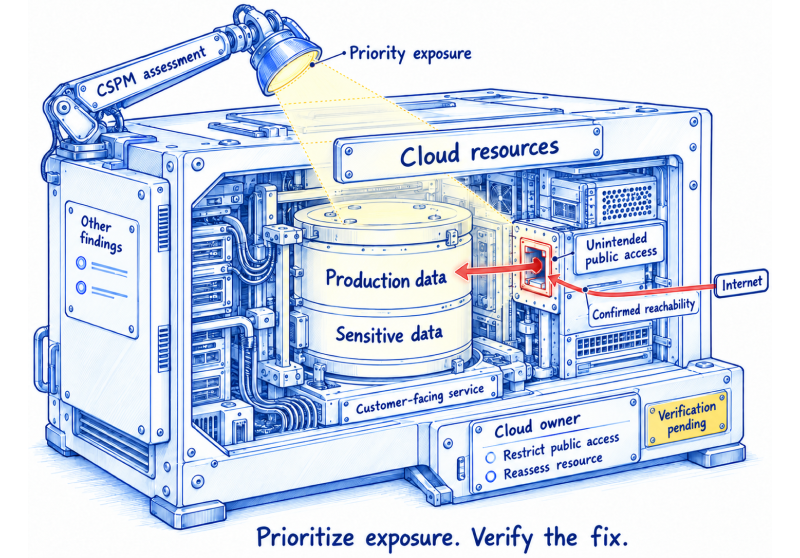
Cloud Security Posture Management: Find and Fix What Matters
Categories: Uncategorized
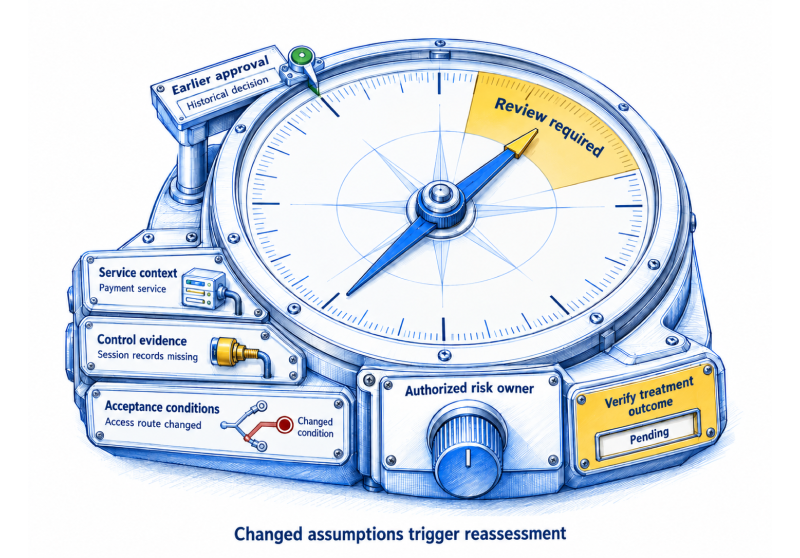
Enterprise GRC in 2026: Connect Cyber Risk, Evidence and Accountable Decisions
Categories: Uncategorized
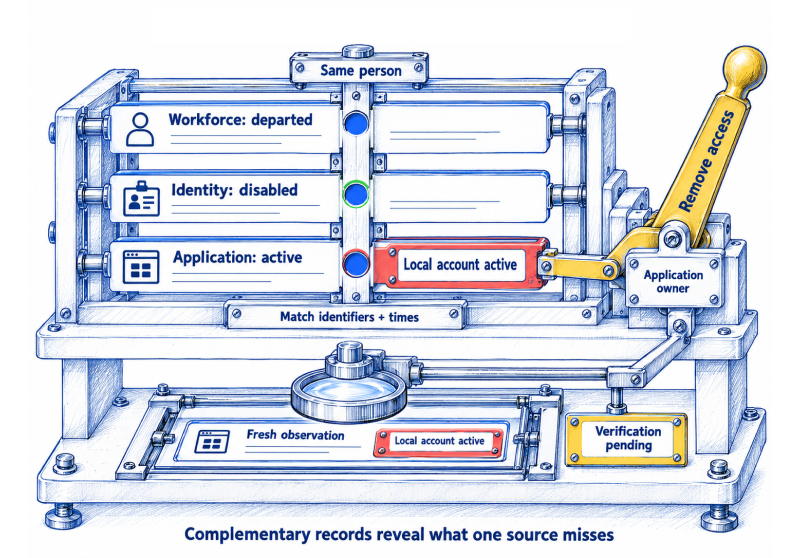
Compliance Automation: Make Your Integrations Count for Trusted Control Evidence
Categories: Uncategorized
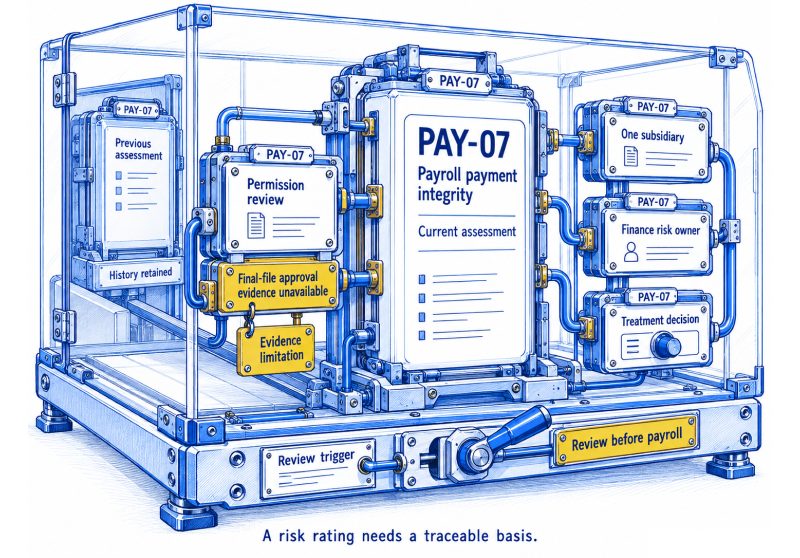
Build a Risk Register in 2026 With Clear Evidence and Traceable Business Decisions
Categories: Uncategorized
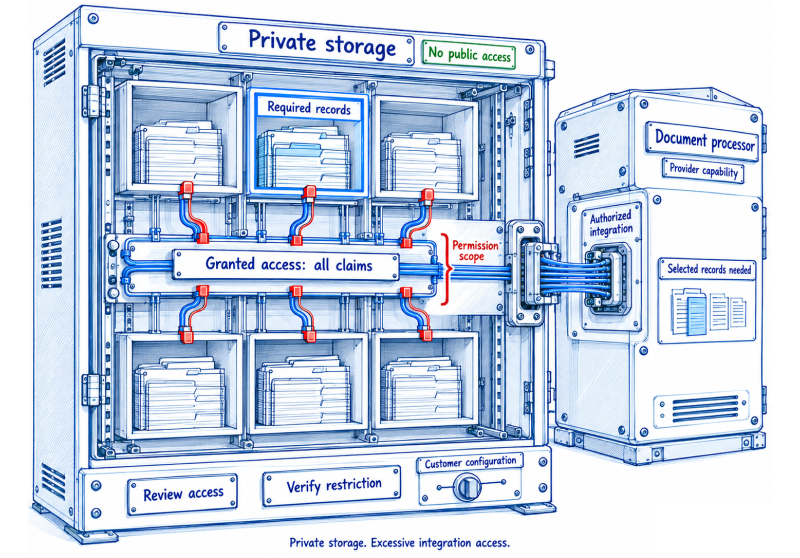
Cloud Risk Management in 2026: Map Ownership Across Services and Dependencies
Categories: Uncategorized
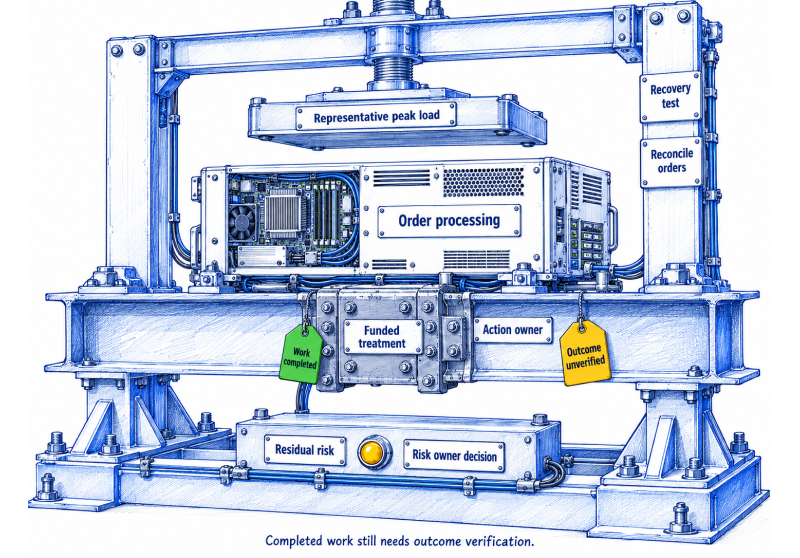
Risk Management Plan in 2026: Turn Decisions into Funded and Accountable Actions
Categories: Uncategorized