Uncategorized
The GRC Metrics That Actually Matter

Categories: Uncategorized
How to Prepare for a SOC 2 Type II Audit in Half the Time
Categories: Uncategorized

GRC Platform Selection Guide: What to Look for Based on Your Maturity Level
Categories: Uncategorized
Banking Cybersecurity Risk Assessment: A Practical Guide for CISOs
Categories: Uncategorized
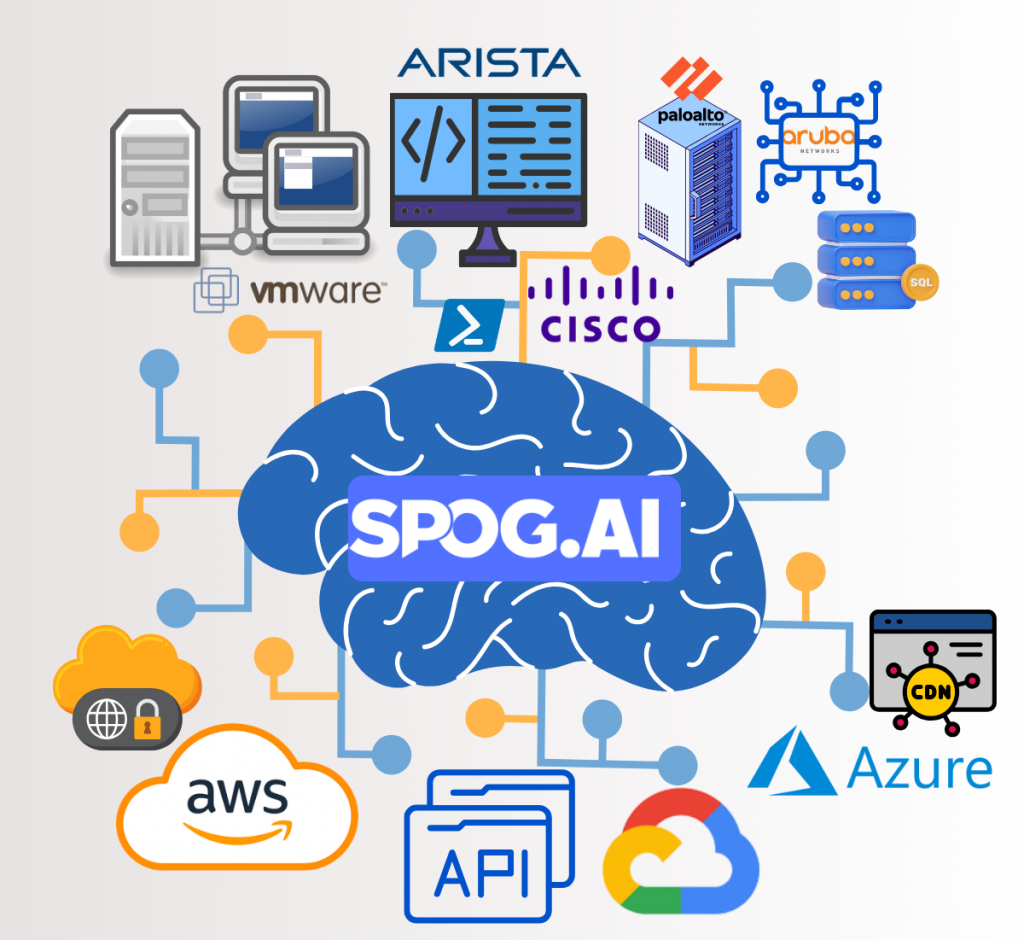
The Need for Hybrid GRC Integrations
Categories: Uncategorized

Risk Management vs Compliance Management: Which Should Be Your Priority?
Categories: Uncategorized
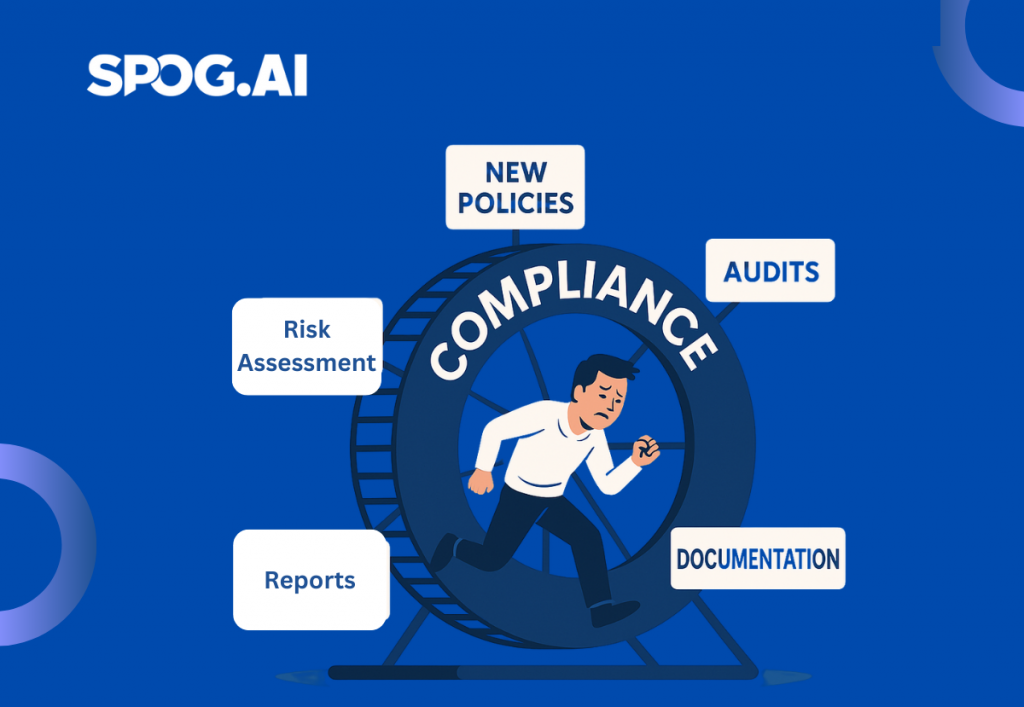
How Compliance Fatigue Undermines Security
Categories: Uncategorized

Beyond Static Risk Frameworks: Adopting Continuous Control Monitoring
Categories: Uncategorized
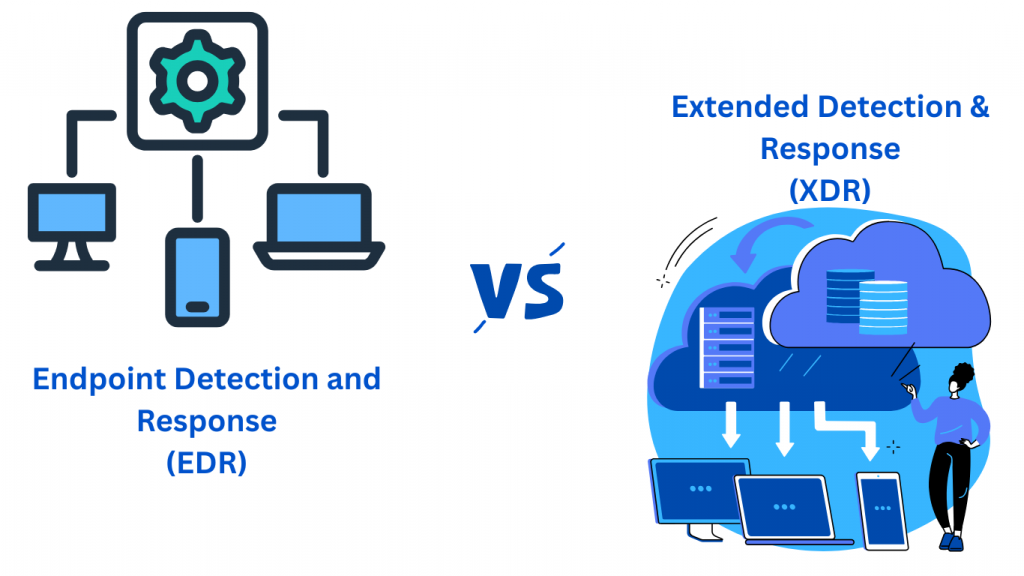
From EDR to XDR: Evaluating Tool Efficacy in Risk Assessments
Categories: Uncategorized
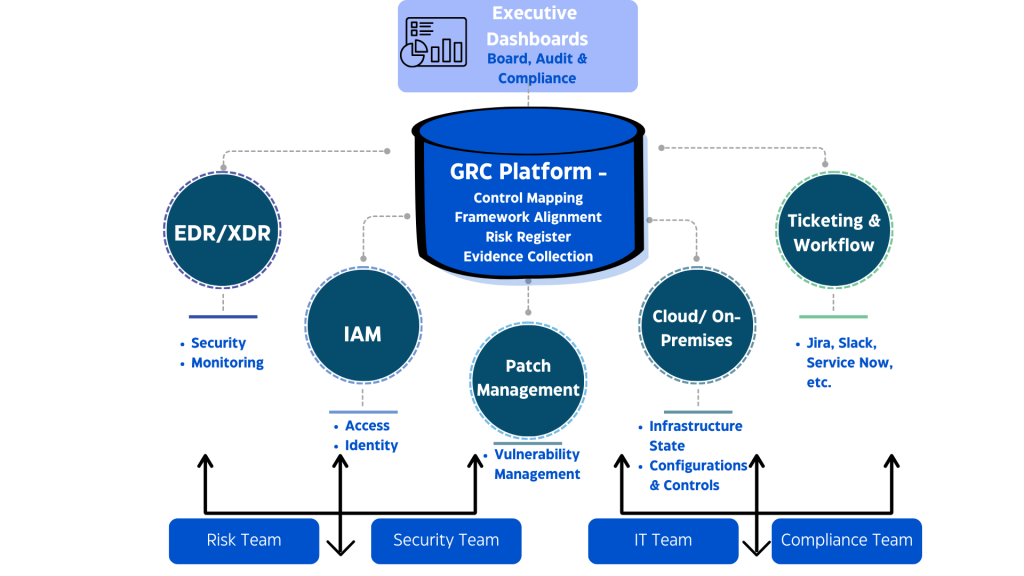
The Tech Stack for Ongoing Compliance: Integrations that Matter
Categories: Uncategorized
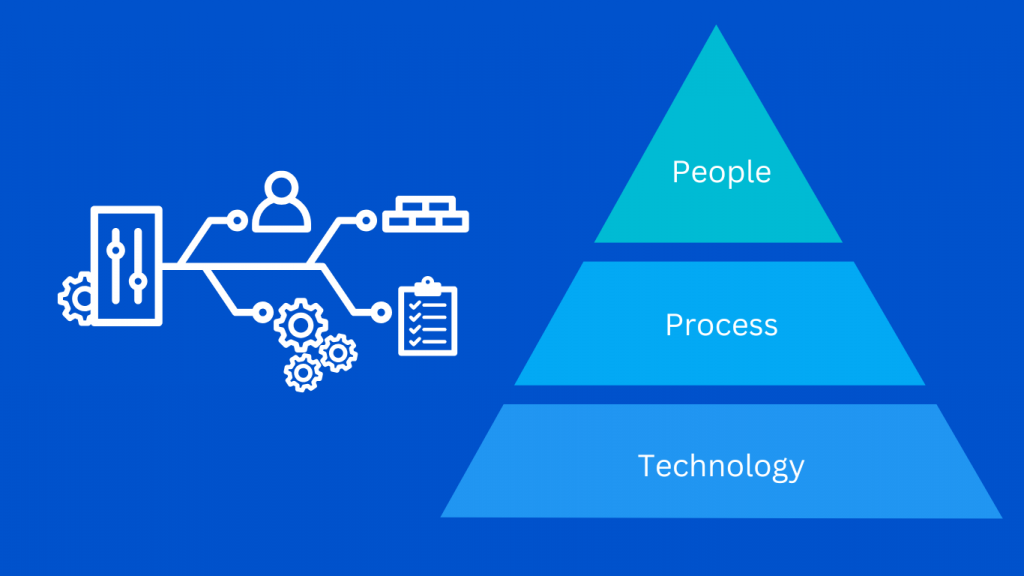
Building a Risk-Aware Culture: The Human Element in Security
Categories: Uncategorized
Navigating Multiple Compliance Frameworks: ISO 27001, SOC 2, GDPR
Categories: Uncategorized